

hml_up
Last updated: September 23rd, 2026 at 10:49 am
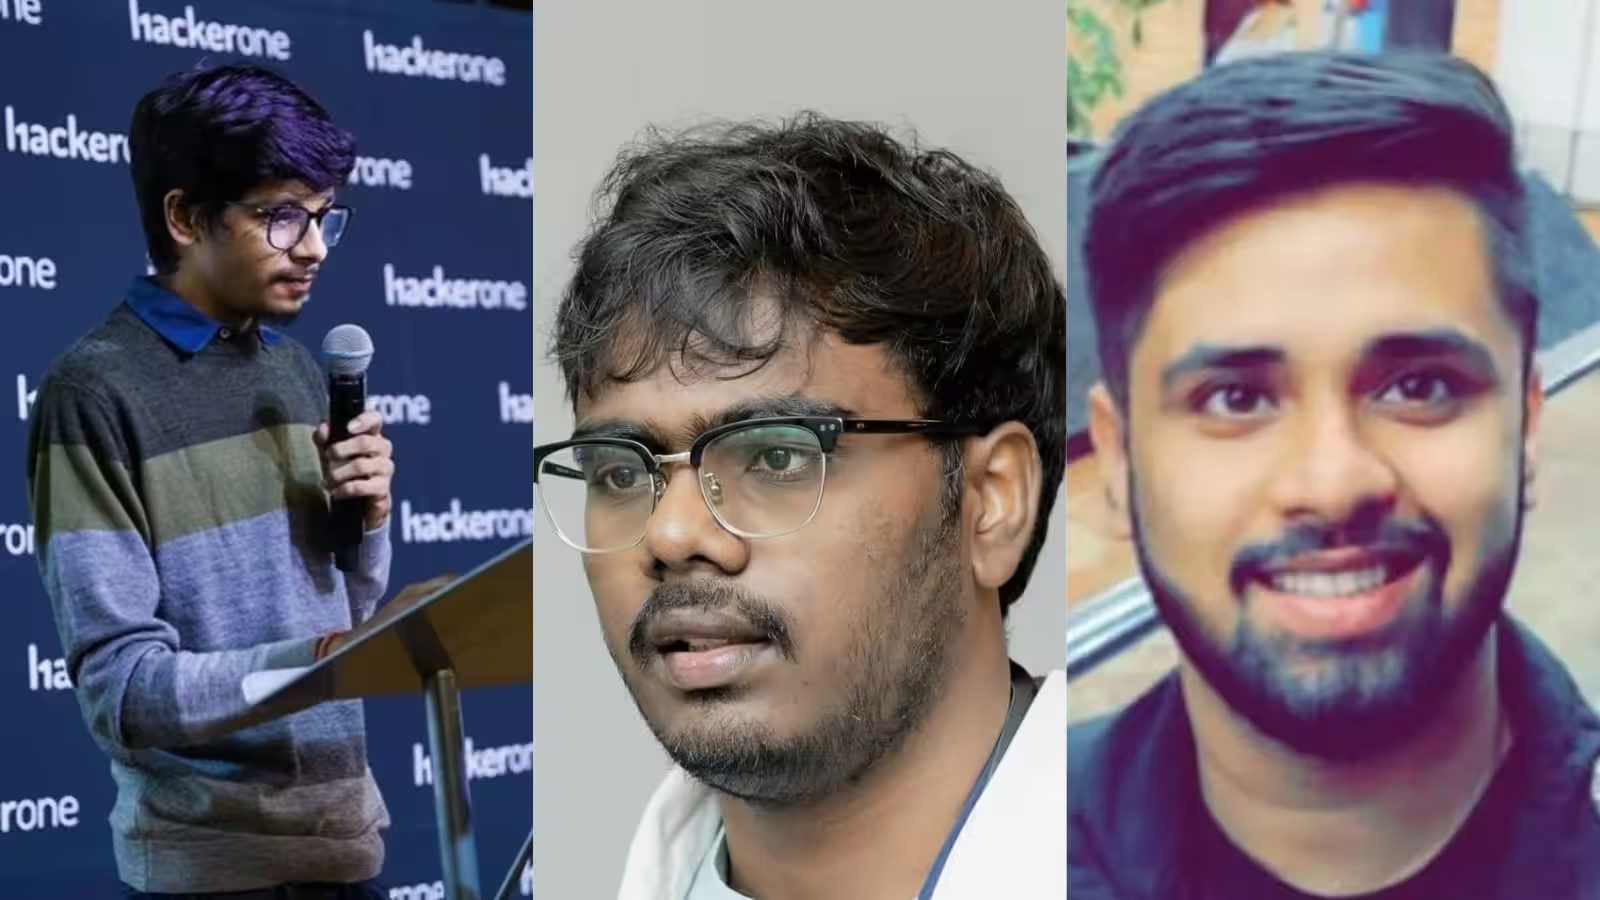
आर्टिफिशियल इंटेलिजेंस के बढ़ते इस्तेमाल के बीच साइबर सिक्योरिटी से जुड़ा एक दिलचस्प मामला सामने आया है। भारतीय मूल के तीन साइबर सुरक्षा शोधकर्ताओं ने Anthropic के Claude AI की मदद से OpenAI के सिस्टम में मौजूद सुरक्षा खामियों की पहचान की। यह कोई अवैध साइबर अटैक नहीं था, बल्कि OpenAI के बग-बाउंटी प्रोग्राम के तहत की गई अधिकृत सुरक्षा जांच थी।
Table of Contents
तीनों शोधकर्ताओं ने करीब 72 घंटे तक चले इस टेस्ट में OpenAI के सिस्टम की कमजोरियों को तलाशा। जांच के दौरान उन्होंने कथित तौर पर कर्मचारियों के अकाउंट और कंपनी के प्राइवेट GitHub रिपॉजिटरी तक पहुंच बनाने वाली कमजोरियों का पता लगाया। बाद में OpenAI ने इन खामियों को ठीक किया और रिसर्चर्स को 6,500 डॉलर यानी करीब 5.5 लाख रुपये का इनाम दिया।
AI टोकन्स पर खर्च किए करीब 2.5 लाख रुपये
रिपोर्ट के मुताबिक, साइबर सिक्योरिटी स्टार्टअप HackerOne AI के रिसर्चर्स ने इस सुरक्षा परीक्षण के दौरान AI टोकन्स पर करीब 3,000 डॉलर यानी लगभग 2.5 लाख रुपये खर्च किए। टीम ने पहले OpenAI के कम्युनिटी फोरम में इमेज फाइल प्रोसेसिंग से जुड़ी एक सुरक्षा खामी खोजी।
इस कमजोरी के जरिए सर्वर पर अनचाहा कोड चलाए जाने की संभावना सामने आई। रिसर्चर्स ने इस खामी की जांच और काम करने वाला एक्सप्लॉइट तैयार करने के लिए Claude का इस्तेमाल किया।
Claude ने कोडिंग और डिबगिंग में की मदद
रिसर्च टीम के मुताबिक, Claude ने कोड लिखने, डिबग करने और एक्सप्लॉइट को तैयार करने की प्रक्रिया को तेज करने में मदद की। इसके बाद टीम ने लॉगिन टोकन से जुड़ी एक दूसरी कमजोरी भी खोज ली।
इस कमजोरी के जरिए OpenAI के कर्मचारियों के अकाउंट तक पहुंच बनाने और Codex अकाउंट के माध्यम से कंपनी के प्राइवेट GitHub तक पहुंचने की क्षमता सामने आई। बग-बाउंटी प्रोग्राम के तहत मिली इन खामियों की जानकारी OpenAI को दी गई, जिसके बाद कंपनी ने उन्हें ठीक किया।
हर्ष जायसवाल ने की टीम की अगुवाई
इस रिसर्च टीम का नेतृत्व हर्ष जायसवाल ने किया। वह HackerTron AI के को-फाउंडर हैं और Zomato तथा Apple जैसी कंपनियों में सुरक्षा कमजोरियां खोजने का 10 साल से अधिक का अनुभव रखते हैं।
टीम में HackerTron के CTO और को-फाउंडर मोहन पेधापति भी शामिल थे। उन्होंने आंध्र प्रदेश के RGUKT नूजिवीड से BTech किया है और वेब एक्सप्लॉइटेशन के विशेषज्ञ हैं।
टीम के तीसरे सदस्य राहुल मैनी हैं, जिन्होंने दिल्ली के भारती विद्यापीठ से पढ़ाई की है। वह वल्नरेबिलिटी रिसर्चर के तौर पर काम करते हैं और AT&T Hall of Fame में भी जगह बना चुके हैं।
बग-बाउंटी प्रोग्राम क्या होता है?
बग-बाउंटी प्रोग्राम के तहत टेक कंपनियां साइबर सुरक्षा शोधकर्ताओं को अपने सिस्टम में सुरक्षा खामियां खोजने और उनकी जानकारी देने के लिए आमंत्रित करती हैं। इसका उद्देश्य खामियों का गलत इस्तेमाल होने से पहले उन्हें पहचानकर ठीक करना होता है। गंभीर सुरक्षा कमजोरियां रिपोर्ट करने वाले रिसर्चर्स को कंपनियां इनाम भी देती हैं।



Comments are off for this post.